Uma política de privacidade eficaz explica, em linguagem clara, como o seu site ou aplicativo coleta, usa, compartilha, armazena e protege dados pessoais, e como o usuário exerce seus direitos. Neste guia você vê o que é obrigatório pela LGPD, a estrutura recomendada, um exemplo de cada cláusula e os erros mais comuns. Se preferir começar pronto, use o nosso gerador de política de privacidade gratuito.

Resposta rápida: uma política de privacidade eficaz tem 10 partes: identificação do controlador, dados coletados, forma de coleta, finalidades e bases legais, compartilhamento, cookies, segurança e retenção, direitos do titular, alterações e contato do encarregado (DPO). Ela deve ser fácil de achar (link no rodapé), fácil de ler e fiel ao que o site realmente faz.
O que é uma política de privacidade?
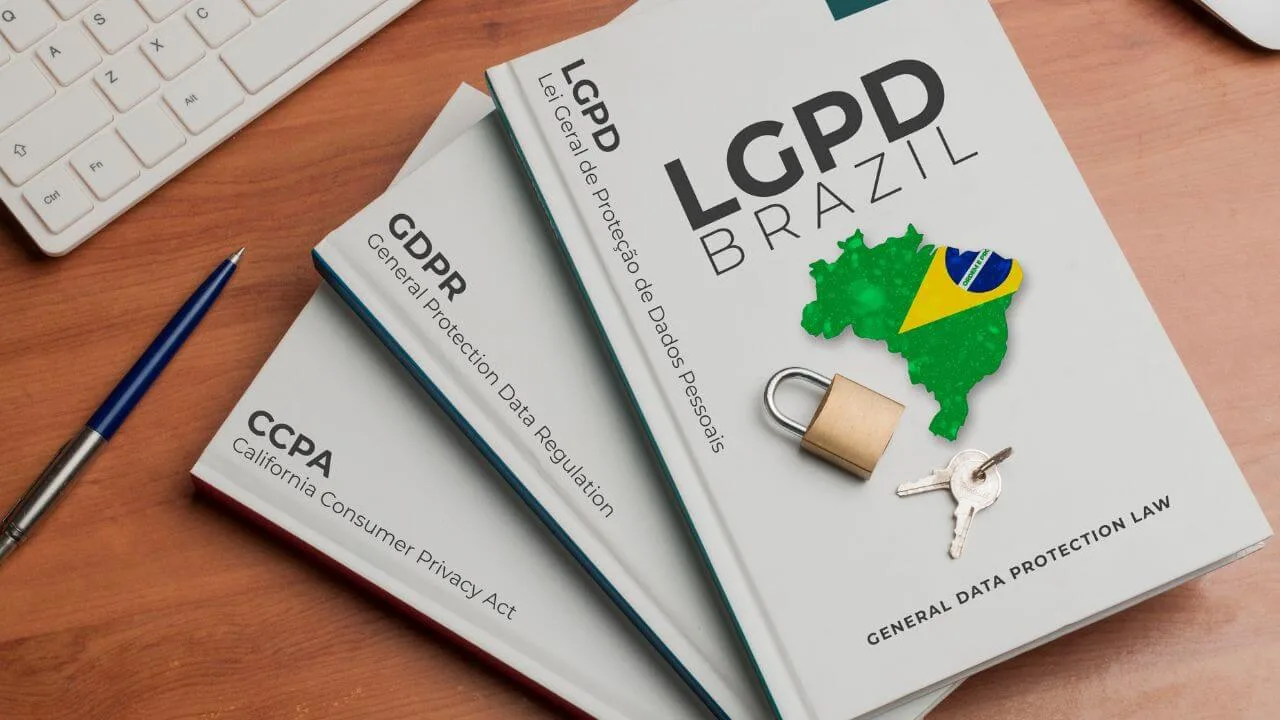
É o documento que descreve como uma organização trata os dados pessoais dos usuários. Ela atende ao princípio da transparência da Lei Geral de Proteção de Dados (LGPD – Lei nº 13.709/2018), do GDPR europeu e da CCPA californiana; veja as diferenças em GDPR, LGPD e CCPA.
Por que ela é importante?
- Conformidade legal: a LGPD exige informações claras sobre o tratamento (art. 9º).
- Exigência de plataformas: Google AdSense, Google Ads, Meta, Google Play e App Store pedem política publicada.
- Confiança: usuários bem informados compartilham dados com mais segurança.
- Redução de risco: diminui reclamações e a exposição a sanções da ANPD.
Componentes essenciais de uma política de privacidade
1. Identificação do controlador
Nome ou razão social, CNPJ, endereço e site. Exemplo: “Esta política descreve como a Exemplo Ltda., CNPJ 00.000.000/0001-00, trata os dados dos usuários do site exemplo.com.br”.
2. Tipos de dados coletados
- Dados cadastrais: nome, e-mail, telefone, endereço.
- Dados de navegação: IP, cookies, dispositivo, páginas visitadas.
- Dados de transação: histórico de compras e dados de pagamento (normalmente processados por intermediadoras).
- Dados sensíveis, se houver (saúde, biometria, religião), que exigem cuidado redobrado.
3. Forma de coleta
- Diretamente: formulários, cadastros, pesquisas, atendimento.
- Automaticamente: cookies, pixels, Google Analytics, logs do servidor.
- Por terceiros: parceiros e redes sociais, quando aplicável.
4. Finalidades e bases legais
Para cada uso, indique a finalidade e a base legal do art. 7º da LGPD: consentimento, execução de contrato, cumprimento de obrigação legal, legítimo interesse, entre outras. Exemplo: “Usamos seu e-mail para enviar a newsletter, com base no seu consentimento, que pode ser revogado a qualquer momento”.
5. Compartilhamento de dados
Liste categorias de destinatários: hospedagem, e-mail marketing, meios de pagamento, transportadoras, plataformas de anúncios e autoridades. Informe se há transferência internacional.
6. Cookies e tecnologias semelhantes
Explique os tipos (necessários, funcionais, estatísticos e de publicidade) e como gerenciar. Sites com anúncios ou Analytics devem ter aviso de cookies com consentimento para os não essenciais.
7. Segurança e retenção
Descreva medidas como HTTPS/SSL, controle de acesso, backups e por quanto tempo os dados ficam guardados. Lembre que o Marco Civil da Internet exige guarda de registros de acesso por 6 meses.
8. Direitos dos titulares
Conforme o art. 18 da LGPD: confirmação de tratamento, acesso, correção, anonimização, bloqueio ou eliminação, portabilidade, informação sobre compartilhamento e revogação do consentimento. Diga como exercê-los (e-mail ou formulário).
9. Inteligência artificial e decisões automatizadas
Se usa chatbots, automações de e-mail ou ferramentas de IA, informe que dados podem ser tratados de forma automatizada e que o titular pode pedir revisão (art. 20 da LGPD).
10. Alterações e contato do encarregado
Informe a data da última atualização, como os usuários serão avisados de mudanças e o contato do encarregado pelo tratamento de dados (DPO).
Boas práticas para uma política realmente eficaz
- Linguagem simples: evite juridiquês; use títulos e listas.
- Camadas: um resumo no topo e detalhes abaixo.
- Fidelidade: descreva o que o site faz de verdade; política genérica copiada é risco.
- Visibilidade: link no rodapé e nos formulários.
- Atualização: revise sempre que adicionar ferramentas, plugins ou integrações. Veja como escolher plugins com segurança em o que é plugin.
Erros comuns
- Copiar a política de outro site, com nome de outra empresa.
- Não mencionar Google Analytics, AdSense ou pixels de redes sociais.
- Não informar contato para exercício de direitos.
- Esconder a política ou deixá-la desatualizada por anos.
Conclusão
Uma política de privacidade eficaz é clara, específica e atualizada. Ela protege o usuário, atende à LGPD e transmite confiança. Gere a primeira versão no nosso gerador de política de privacidade, adapte com este guia e consulte o guia de marketing digital para integrar privacidade à sua estratégia.
Perguntas frequentes sobre política de privacidade
O que deve conter uma política de privacidade?
Identificação do controlador, dados coletados, forma de coleta, finalidades e bases legais, compartilhamento, cookies, segurança e retenção, direitos do titular, alterações e contato do encarregado (DPO).
Política de privacidade é obrigatória?
Sim, para sites e aplicativos que coletam dados pessoais, o que inclui formulários, cookies e ferramentas de estatística. A LGPD exige transparência sobre o tratamento.
Posso copiar a política de privacidade de outro site?
Não é recomendado. Além de possível violação de direitos autorais, a política precisa refletir exatamente o que o seu site faz com os dados.
Com que frequência devo atualizar a política?
Sempre que mudar a forma de coletar ou usar dados — por exemplo, ao adicionar uma ferramenta de anúncios, chat ou IA — e, no mínimo, uma revisão anual.
Preciso ter um encarregado (DPO)?
A LGPD exige a indicação de um encarregado, mas a ANPD dispensou agentes de pequeno porte dessa obrigação, desde que mantenham um canal de comunicação com os titulares.